بازیگران و دادههای معمول پرواز
مصرفکننده API میتواند موتور فروش یا سامانه داخلی باشد. Aggregator یا Supplier داده و عملیات را عرضه میکند و ایرلاین در سطح صنعت یکی از منابع ظرفیت و قواعد است؛ رابطه دقیق میان آنها قراردادی است. دادههای معمول شامل مبدا، مقصد، زمان، شماره پرواز، کلاس، اجزای قیمت، بار و قوانین تغییر یا استرداد است. وجود یک فیلد، صحت یا قابلیت اجرای قاعده را تضمین نمیکند.
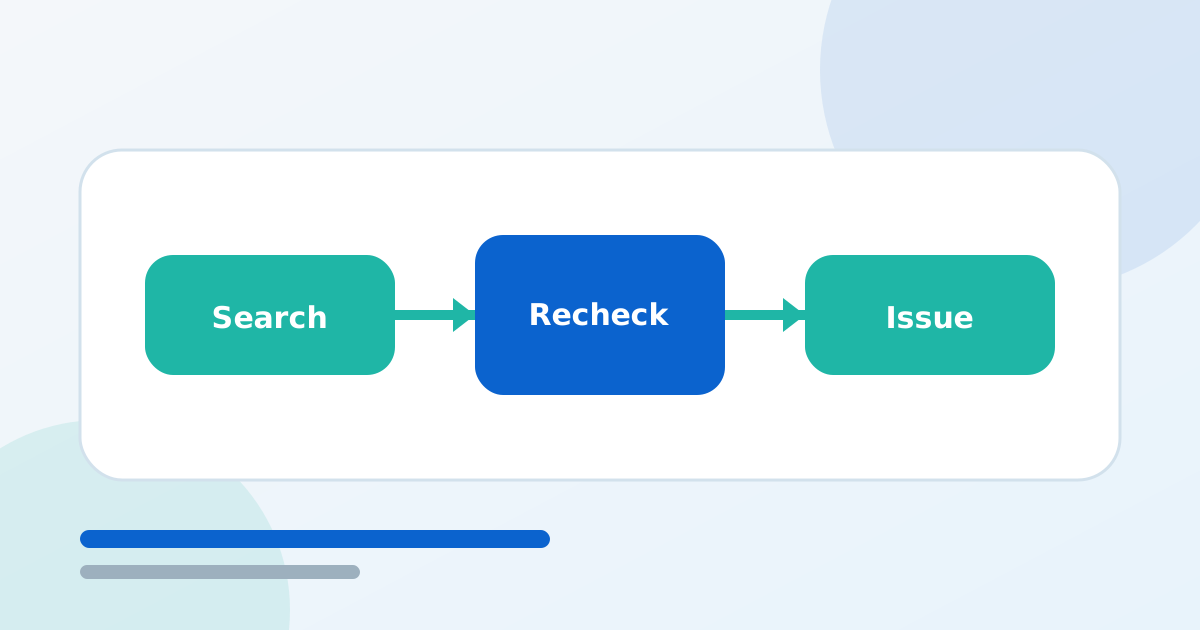
چرخه مفهومی Search تا Issue
این نمودار Endpoint یا تعهد یک Provider نیست. برخی مراحل ادغام، حذف یا با اصطلاح دیگری ارائه میشوند.
| مرحله عمومی | هدف | ریسک قابل آزمون |
|---|---|---|
| Search | یافتن گزینهها برای ورودی مشخص | پاسخ دیرهنگام، نتیجه ناقص یا منقضی |
| Revalidate / Price | تأیید دوباره نرخ و شرایط | تغییر قیمت، ظرفیت یا قانون |
| Reserve / Book | ساخت رکورد رزرو | Timeout و نامعلوم ماندن نتیجه |
| Issue | نهاییسازی طبق دسترسی و قرارداد | صدور ناموفق یا وضعیت دوگانه |
| After-sales | تغییر، لغو یا تطبیق | اختلاف وضعیت و نیاز به رسیدگی دستی |
سیستمی، چارتر و داخلی/خارجی در سطح مفهومی
این برچسبها زمینه تجاری و منبع عرضه را توضیح میدهند، نه تضمین فنی واحد. قواعد نرخ، ظرفیت، صدور و پس از فروش میتواند متفاوت باشد. «داخلی» یا «خارجی» نیز باید با بازار، مسیر، ارز، قرارداد و مسئول عملیات تعریف شود؛ ادعای پوشش را با جستجوی نمونه و عملیات واقعی تأیید کنید.
معیار انتخاب Provider یا API پرواز
- پوشش قابل اثبات برای مسیرها و سناریوهای اولویتدار
- پشتیبانی از عملیات لازم، نه صرفاً Search
- کیفیت، سازگاری و زمان پاسخ در آزمون کنترلشده
- رفتار مشخص Timeout، تکرار درخواست و وضعیت نامعلوم
- پشتیبانی فنی و عملیاتی با مسیر Escalation مکتوب
- قرارداد، هزینه راهاندازی و تراکنش، محدودیت مصرف و شرایط خروج
تغییر قیمت، قوانین، Timeout و Reconciliation
نتیجه Search یک لحظه از بازار است و ممکن است تا مرحله بعد تغییر کند؛ سامانه باید تغییر را به کاربر اعلام کند، نه اینکه آن را پنهان کند. در Timeout نیز «پاسخ نگرفتیم» لزوماً یعنی «عملیات انجام نشد» نیست. شناسه مرجع، بررسی وضعیت و Reconciliation مانع رزرو یا صدور تکراری میشود. قوانین باید نزدیک تصمیم خرید نمایش داده و در عملیات پس از فروش دوباره بررسی شوند.
امنیت Credential و عملیات
Credential را در مرورگر، کد عمومی، لاگ یا پیام پشتیبانی قرار ندهید. نگهداری سمت سرور، حداقل دسترسی، تفکیک محیط آزمون و تولید، چرخش کلید و ثبت رخداد بدون داده حساس، کنترلهای پایهاند. جزئیات باید با راهنمای رسمی Provider و سیاست امنیت سازمان تطبیق داده شود.
آزمون پذیرش را با پاسخ موفق محدود نکنید
مجموعه آزمون باید ورودی معتبر، نبود نتیجه، تغییر نرخ، داده ناقص، پاسخ کند، قطع ارتباط و درخواست تکراری را پوشش دهد. برای هر مورد نتیجه مورد انتظار کسبوکار را بنویسید: پیام کاربر، وضعیت سفارش، امکان تلاش دوباره و نیاز به مداخله عملیات. میانگین زمان پاسخ بدون صدکها، حجم آزمون و محل اندازهگیری برای تصمیم ظرفیت کافی نیست.
محیط آزمایشی ممکن است داده، نرخ یا رفتار متفاوت از تولید داشته باشد. تفاوتهای اعلامشده را ثبت و چند سناریوی کنترلشده را پس از دسترسی تولید تکرار کنید. آزمون نباید خرید ناخواسته بسازد؛ هماهنگی Provider و روش پاکسازی رکوردهای آزمایشی ضروری است.
قرارداد و هزینه را در کنار کیفیت فنی بخوانید
هزینه فقط مبلغ هر درخواست نیست. راهاندازی، حداقل تعهد، عملیات پس از فروش، محیط آزمون، پشتیبانی، تغییر نسخه، نرخ ارز و خروج میتوانند بر هزینه کل اثر بگذارند. اعداد باید از پیشنهاد رسمی و برای حجم واقعی شما مقایسه شوند؛ این راهنما نرخ یا مدل مالی هیچ Providerی را فرض نمیکند.
در قرارداد مشخص کنید تغییر ناسازگار چگونه اعلام میشود، چه کسی رخداد را پیگیری میکند و دسترسی در پایان همکاری چگونه بسته میشود. مستند فنی جای قرارداد را نمیگیرد و قرارداد نیز کیفیت پاسخ واقعی را ثابت نمیکند؛ تصمیم به هر دو شاهد نیاز دارد.
ملاحظات معماری مصرفکننده API
در سمت مصرفکننده، یک لایه سازگارکننده میان مدل داخلی و Provider نگه دارید تا تغییر واژگان یا نسخه به همه رابطها نشت نکند. مدل داخلی نباید تفاوت مهم قوانین و شناسههای منبع را حذف کند.
Cache ممکن است فشار جستجو را کم کند، اما مدت و دامنه آن باید با قرارداد و ماهیت داده سازگار باشد. نرخ و ظرفیت حساساند و نمایش داده قدیمی بدون Revalidate میتواند تصمیم کاربر را مخدوش کند.
برای Retry، فقط خطاهای مناسب را با وقفه و سقف مشخص تکرار کنید. عملیات تغییردهنده وضعیت به Idempotency یا استعلام نیاز دارند؛ تکرار کورکورانه Book یا Issue خطر ایجاد نتیجه تکراری دارد.
لاگ باید شناسه همبستگی، زمان، مرحله و کد خطای عمومی را داشته باشد، ولی Credential و داده حساس مسافر را حذف یا ماسک کند. دسترسی به لاگ نیز محدود و مدت نگهداری آن تعریف شود.
پایش را بر تجربه عملیات بنا کنید: نرخ خطا به تفکیک مرحله، پاسخهای نامعلوم، زمان Revalidate و موارد نیازمند رسیدگی. آستانه هشدار از داده و ظرفیت تیم تعیین میشود و این مقاله عدد عمومی برای آن تجویز نمیکند.
پرسشهای متداول درباره API پرواز
آیا تعداد نتیجه بیشتر یعنی API بهتر؟ نه لزوماً. تناسب مسیر، قابلیت نهاییسازی، کیفیت قانون، تازگی نرخ و عملیات پس از فروش برای کاربرد واقعی مهمتر از شمار خام نتایجاند.
آیا قیمت Search قطعی است؟ معمولاً باید طبق الگوی Provider دوباره بررسی شود. تغییر باید پیش از تعهد کاربر شفاف نمایش داده شود و رفتار دقیق را مستند رسمی و قرارداد تعیین میکند.
آیا Timeout همان رد درخواست است؟ خیر. وضعیت ممکن است نامعلوم باشد. پیش از Retry عملیات رزرو یا صدور، با شناسه مرجع استعلام کنید یا آن را برای رسیدگی امن نگه دارید.
آیا مستند کامل اتصال را تضمین میکند؟ مستند برای پیادهسازی لازم است، اما دسترسی تجاری، کیفیت تولید، پوشش و پشتیبانی را ثابت نمیکند. هر کدام شاهد جدا میخواهند.
آیا میتوان Credential را در برنامه موبایل گذاشت؟ Credential اصلی سرویس نباید در کد قابل استخراج کاربر قرار گیرد. درخواست حساس را از Backend کنترلشده عبور دهید و راهنمای امنیت Provider را رعایت کنید.
جمعبندی ارزیابی وبسرویس پرواز
ارزیابی را از فهرست Endpointها آغاز نکنید؛ ابتدا مسیر و عملیات لازم را تعریف کنید. سپس Search، تغییر نرخ، رزرو، وضعیت نامعلوم، صدور مشروط و پس از فروش را با داده کنترلشده بیازمایید. شاهد پوشش، قرارداد دسترسی، رفتار تولید و مسئول پشتیبانی چهار موضوع جدا هستند. نتیجه هر آزمون باید ورودی، زمان، شناسه مرجع، انتظار و خروجی را ثبت کند. اگر مرحلهای مشروط یا نامعلوم است، همان قید را در تصمیم و تجربه کاربر حفظ کنید. معماری Retry، امنیت Credential و Reconciliation باید پیش از ترافیک واقعی آماده باشد. پیش از انتخاب نهایی، همان سناریو را با گزینههای کوتاهفهرست و شرایط یکسان اجرا کنید، تفاوت داده و عملیات را کنار هزینه کل قرار دهید و موارد بدون شاهد را صریحاً باز نگه دارید. تصمیم فنی را با مالک عملیات و قرارداد مرور کنید، چون خطایی که در کد کوچک به نظر میرسد ممکن است برای مسافر یا تیم پشتیبانی پیامد جدی داشته باشد.
API پرواز با نرمافزار آماده فرق دارد
API جزء سازنده است؛ رابط کاربر، مدیریت سفارش، پرداخت، خطا، گزارش و عملیات روزانه را خودبهخود فراهم نمیکند. نرمافزار آماده این لایهها را در یک محصول ارائه میکند، اما دامنه و اتصالهای آن باید بررسی شوند. انتخاب میان این دو به توان توسعه، زمان، کنترل موردنیاز و مسئولیت عملیات بستگی دارد.
چکلیست پرسش از ارائهدهنده
- کدام مسیر و عملیات در محیط آزمایشی قابل اثبات است؟
- قیمت و شرایط چه زمانی Revalidate میشود؟
- در Timeout چگونه نتیجه نهایی استعلام میشود؟
- شناسه مرجع و جلوگیری از درخواست تکراری چگونه کار میکند؟
- عملیات تغییر، لغو، استرداد و تطبیق چه مرزی دارد؟
- Credential، محدودیت مصرف و تفکیک محیطها چگونه مدیریت میشود؟
- هزینهها، پشتیبانی، تغییر نسخه و خروج در قرارداد چیست؟
مسیر مطالعه و بررسی بعدی
منابع و روش بازبینی
متن با تحلیل اصیل تیم محتوا و بدون استفاده از Endpoint، Payload یا مستند اختصاصی تأمینکننده تهیه شده است. منابع عمومی زیر فقط برای زمینه فنی بهکار رفتهاند.
- IATA — New Distribution Capability — زمینه عمومی توزیع و استاندارد صنعت؛ بازبینی ۲۰۲۶-۰۸-۱۳
- OWASP API Security Top 10 — زمینه عمومی ریسکهای امنیت API؛ بازبینی ۲۰۲۶-۰۸-۱۳
یادداشت ادعا: گزارههای مربوط به TripSoft با ردیفهای CLM-007, CLM-008, CLM-011, CAP-API-001, CAP-INT-001 در Claim Register و Product Capability Matrix داخلی تطبیق داده شدهاند؛ قابلیتهای وابسته باید در دمو و قرارداد نهایی تأیید شوند.